Reconnaître les signes d’un site WordPress piraté
En bref
- Un indice seul, comme une redirection ou une alerte Google, ne prouve pas un piratage : vérifiez avant d’agir.
- Une page blanche ou une erreur 500 vient le plus souvent d’une extension ou d’une mise à jour récente.
- Limitez les dégâts d’abord, gardez des preuves, et ne restaurez jamais une sauvegarde sans l’avoir vérifiée.
- Corrigez la faille, nettoyez les fichiers et comptes ajoutés, sinon l’intrus peut revenir.
Un site WordPress peut être piraté sans que son propriétaire le voie. Les visiteurs sont parfois redirigés ailleurs, ou du spam apparaît dans Google.
Comment savoir si votre site est touché, et quoi faire ? Cet article vous aide à repérer les signes, à limiter les dégâts, à nettoyer le site et à le protéger.
Ne laissez pas l’infection se propager. Dépanne Mon Site nettoie, répare et sécurise votre site internet pour éliminer les éléments malveillants, restaurer son fonctionnement et renforcer sa protection contre de nouvelles attaques.
Comment savoir si votre WordPress a été piraté ?
Des visiteurs peuvent aussi vous décrire un comportement que vous ne voyez pas. Mais aucun de ces signes ne prouve seul une compromission : il faut vérifier avant d’agir.
Trois indices dans Google et le navigateur :
- Google affiche « Ce site a peut-être été piraté » si des pages changent ou si du spam est ajouté.
- Search Console, rapport « Problèmes de sécurité » : vérifiez toutes les adresses touchées, pas seulement l’accueil.
- Une alerte d’antivirus ou de navigateur peut apparaître alors que votre site semble normal.
Ouvrez le site sur votre téléphone, hors Wi-Fi, en navigation privée.
Notez ce que vous voyez, l’heure avec le fuseau horaire et les changements récents.
Un scanner à distance et un scanner WordPress ne cherchent pas les mêmes problèmes : utilisez les deux.
Si doute, la page dépannage de site internet aide à trancher.
Piratage ou simple bug : ne pas confondre
Une page blanche ou une erreur 500 ne prouve pas à elle seule un piratage. Le plus souvent, c’est un bug banal. Regardez d’abord ce qui a changé récemment : une mise à jour ou une nouvelle extension.
Un conflit d’extension peut provoquer une erreur ou une page blanche sans prouver un piratage. Si la mise à jour a cassé le site, lisez les causes fréquentes. Si l’erreur cite une extension, voyez l’erreur fatale sur WordPress.
Isoler l’extension fautive
-
Désactivez toutes les extensions
Cochez toutes les extensions, puis choisissez Désactiver. Si une erreur 500 WordPress bloque l’accès, renommez le dossier wp-content/plugins en SFTP. Repère : le site s’affiche.
-
Réactivez-les une par une
Activez-en une, puis rechargez le site. Repère : si l’erreur revient, c’est cette extension qui pose problème.
-
Remettez le dossier à son nom
Rétablissez le nom initial wp-content/plugins après le test. Repère : le test ne prouve pas à lui seul que le site est sain.
Comment contenir l’attaque avant de toucher aux fichiers ?
Avant de toucher aux fichiers, limitez les dégâts. Si le site met des visiteurs en danger, coupez-le, puis corrigez les pages compromises et sécurisez-le avant sa remise en ligne.
Prévenez votre hébergeur avant toute modification. Sur un hébergement partagé, le piratage peut toucher d’autres sites. Il peut dire si c’est un piratage ou une panne.
Avant de supprimer un malware WordPress, gardez les preuves de l’attaque :
- Notez les symptômes, l’heure (avec fuseau horaire) et les dernières modifications.
- Copiez l’état actuel du site, même infecté : il aidera si d’autres dégâts arrivent.
- Demandez à l’hébergeur les sauvegardes et journaux disponibles pour la période.
Une sauvegarde faite pendant l’attaque peut déjà contenir le malware. Si vous la remettez en place sans la vérifier, l’infection peut revenir.
Gardez aussi une copie de l’état compromis, séparée de la sauvegarde. Elle sert à comprendre l’attaque et à retrouver ce qui a été modifié.
Comment nettoyer le site et trouver la faille ?
Le nettoyage dépend des changements repérés. Il faut trouver les fichiers et comptes ajoutés ou modifiés, puis corriger la faille qui a donné accès, sinon le pirate peut revenir.
Examinez wp-content : thèmes et extensions échappent à la réinstallation du cœur. Pour un nettoyage complet, voyez la page de dépannage de site piraté.
Commencez par ces fichiers, qui agissent directement sur les pages :
.htaccesset ses copies dans les autres dossiers : il peut contenir des règles qui détournent les visites.index.php,header.php,footer.php,functions.php: une modification non autorisée mérite une vérification.- Pour réinstaller le cœur, remplacez
/wp-adminet/wp-includespar une copie de la même version.
Avant remise en ligne
- Relancer
wp core verify-checksumset obtenir un résultat conforme. - Contrôler à la main les extensions, les thèmes et la médiathèque.
- Tester les pages principales et les redirections.
- Vérifier que les fichiers inconnus et les comptes ajoutés ont disparu.
- Contrôler toutes les pages signalées, pas seulement l’accueil.
Comment éviter une nouvelle attaque et faire lever l’alerte Google ?
Changez les mots de passe de WordPress, du SFTP ou FTP, du panneau d’hébergement et de la base de données. Chacun doit être long, complexe et différent.
Remplacez aussi les clés secrètes de wp-config.php. Cela déconnecte les sessions encore ouvertes, donc l’intrus perd son accès.
Pour éviter une réinfection, appliquez ces mesures, détaillées dans le guide pour sécuriser son site WordPress :
- Supprimez les comptes inutiles, dont ceux créés par l’intrus.
- Activez l’authentification à deux facteurs, en plus du mot de passe.
- Mettez WordPress à jour une fois le site propre, car les anciennes versions sont plus exposées.
Quand demander un examen
Ce qui marche
Demandez l’examen après avoir supprimé le spam, corrigé la faille et réglé tous les problèmes signalés sur toutes les pages.
À éviter
Ne le demandez pas après un seul correctif : une page restée touchée peut faire échouer l’examen.
Ce qui marche
Comptez plusieurs jours, parfois plusieurs semaines, pour la réponse.
Faut-il faire appel à un professionnel ?
Faites appel à un professionnel si vous ne retrouvez pas la porte d’entrée, si le site a été piraté plusieurs fois ou si vos données clients sont touchées. Dans ces cas, un nettoyage fait à moitié laisse souvent l’attaquant revenir.
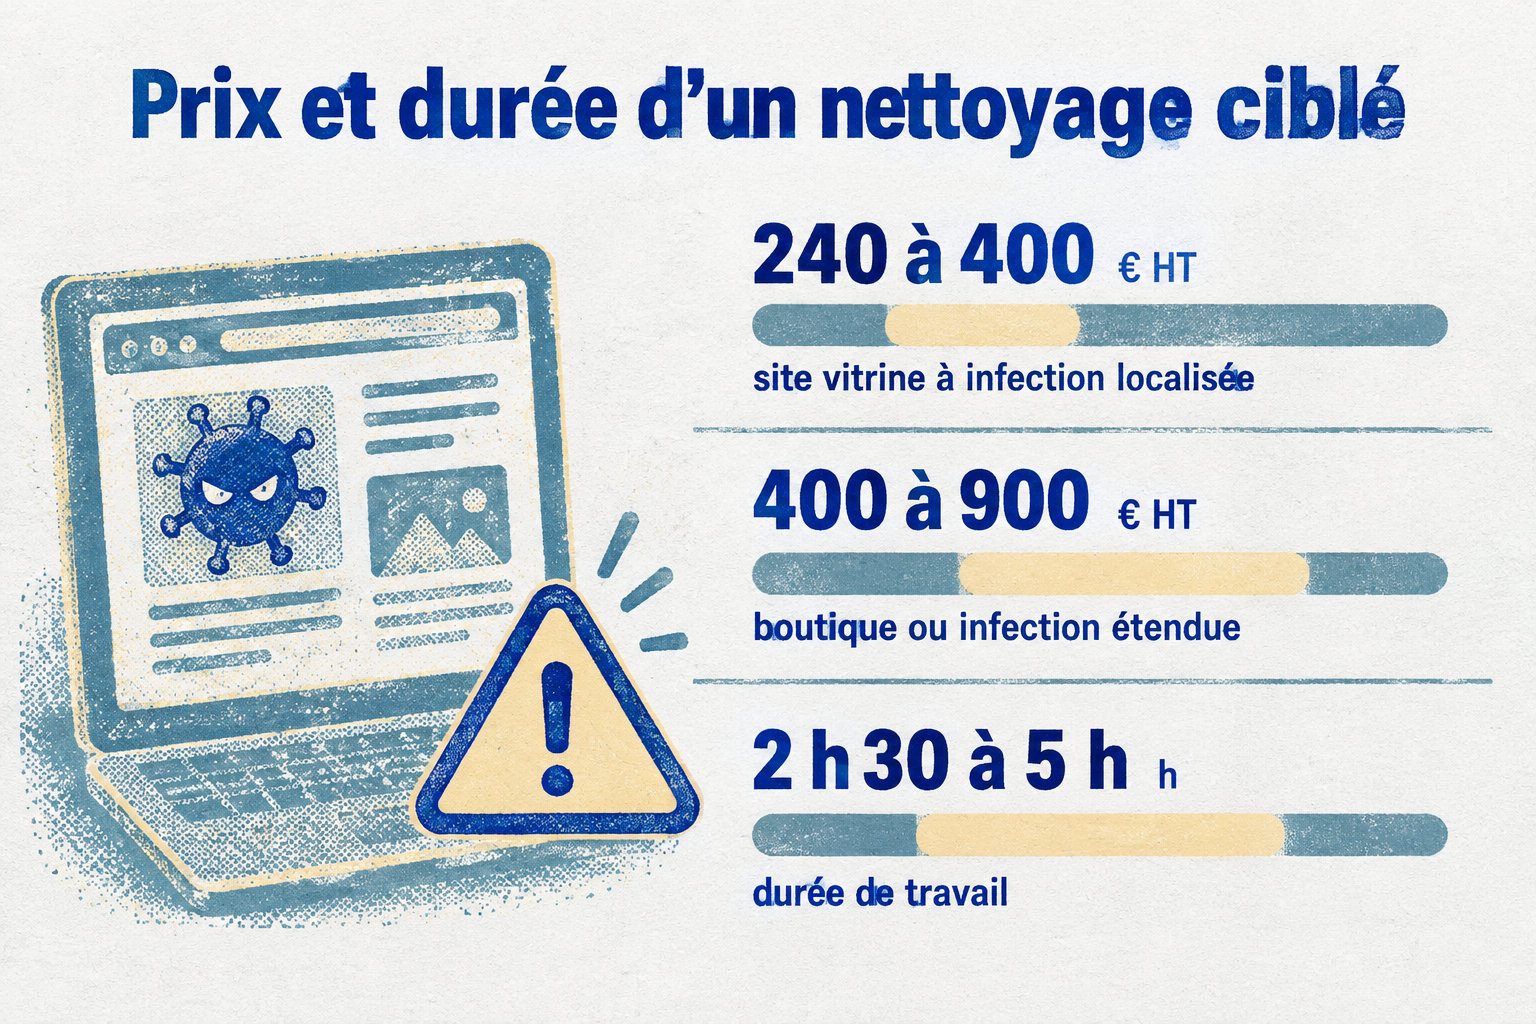
Voici les prix, hors TVA (HT) :
- Site vitrine, infection limitée : 240 à 400 € HT, pour 2 h 30 à 5 h de travail.
- Boutique ou infection étendue à plusieurs dossiers : 400 à 900 € HT.
- Intervention le week-end ou un jour férié : 60 à 170 € HT en plus.
Préparer son devis
Périmètre
- Fichiers et comptes contrôlés
Garanties
- Faille corrigée, notée au devis
- Tests de fin d’intervention
- Durée de la garantie
Frais
- Demandez ce devis écrit avant de payer. Pour trouver un prestataire, consultez la page dépannage WordPress.
- Frais d’urgence éventuels
- Total avant signature
Un signe seul ne prouve pas un piratage : vérifiez avant d’agir. Si un doute subsiste, limitez les dégâts, gardez des preuves et ne restaurez jamais une sauvegarde sans l’avoir vérifiée.
Votre prochain pas : ouvrez le site hors de votre Wi-Fi, en navigation privée, et notez ce que vous voyez avec l’heure. Prévenez ensuite votre hébergeur avant toute modification.
Foire aux questions
Combien coûte le nettoyage d’un site WordPress piraté ?
Pour un site vitrine avec une infection localisée, comptez environ 240 à 400 € HT. Pour une boutique ou une infection étendue, comptez environ 400 à 900 € HT.
Combien de temps faut-il pour nettoyer un site WordPress infecté ?
Un nettoyage sérieux peut demander environ 2 h 30 à 5 h de travail. Le délai s’allonge si l’infection est complexe ou si aucune sauvegarde saine n’existe, car il faut alors retrouver chaque modification à la main.
Un hébergement mutualisé protège-t-il contre le piratage WordPress ?
Non. Un hébergement mutualisé est un serveur partagé entre plusieurs sites, et il ne protège pas votre WordPress contre le piratage.
Si un autre site de ce serveur est attaqué, le vôtre peut être touché aussi. Contactez votre hébergeur pour qu’il vérifie quels sites sont concernés.
Un site WordPress piraté peut-il être récupéré sans sauvegarde ?
Oui, mais seulement en partie. Sans sauvegarde, on peut remplacer le logiciel de base de WordPress, appelé cœur, par une copie de la même version.
En revanche, le contenu et les fichiers infectés des thèmes et extensions ne sont pas restaurés.