Comment sécuriser son site WordPress contre les attaques
L’essentiel à retenir :
La sécurité de WordPress repose sur un durcissement technique rigoureux et une surveillance active. Pour protéger votre activité, activez impérativement la double authentification (2FA) et maintenez vos extensions à jour.
L’installation d’un pare-feu applicatif complète les mises à jour, l’authentification renforcée et les sauvegardes garantissant ainsi la continuité de vos services et la confiance de vos clients.. Aucune mesure isolée ne garantit l’absence de piratage.
WordPress propulse aujourd’hui 35 % du web mondial, une hégémonie qui en fait la cible prioritaire des cybercriminels pour le spam massif ou le phishing. Savez-vous si votre installation actuelle résisterait à une tentative d’intrusion automatisée ce soir ?
Une simple extension non mise à jour suffit à compromettre l’intégralité de vos données et votre réputation en ligne. Nous allons détailler les mesures concrètes pour sécuriser site wordpress durablement, du durcissement serveur à la gestion des accès, afin de garantir votre sérénité numérique.
- Sécuriser un site WordPress : les fondements d’une protection robuste
- 3 piliers pour le durcissement technique du serveur
- Comment verrouiller efficacement les accès administrateurs ?
- Surveillance active et déploiement d’un pare-feu applicatif
- Stratégie de sauvegarde et chiffrement des données
- 4 étapes d’urgence après la détection d’un piratage
Sécuriser un site WordPress : les fondements d’une protection robuste
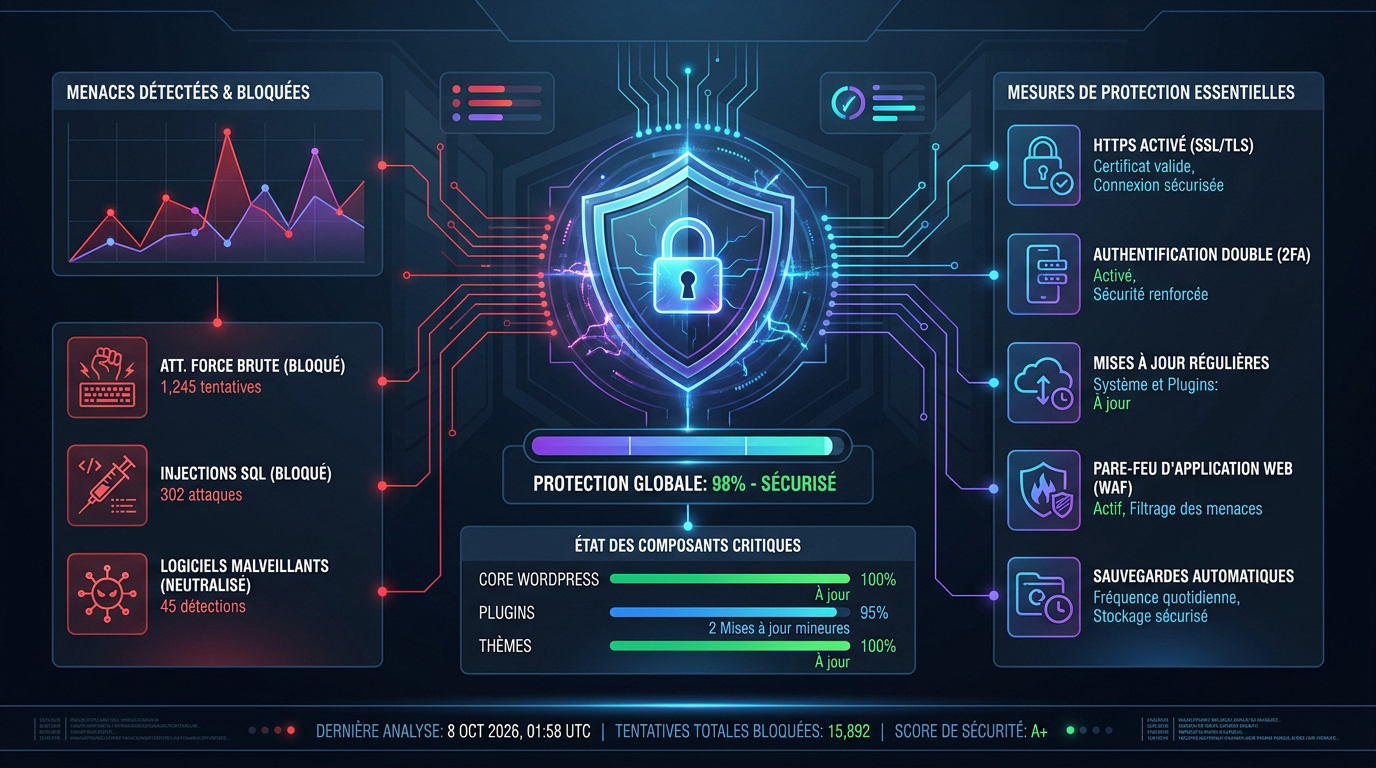
WordPress propulse 35 % du web mondial, attirant des attaques par force brute ou injections SQL. La protection repose sur le chiffrement HTTPS, la double authentification (2FA) et des mises à jour rigoureuses du noyau PHP.
La mise en place de ces barrières est une étape indispensable pour éviter que votre vitrine numérique ne devienne une passerelle pour les cybercriminels.
Pourquoi les sites vitrines restent des cibles privilégiées
Les pirates visent les petits serveurs pour leur faible surveillance. Ces machines servent ensuite de relais pour envoyer du spam massif. La simplicité de ces sites en fait des proies faciles.
L’attaquant profite de la réputation du domaine pour héberger des pages de phishing bancaire. La victime ne s’en aperçoit souvent que trop tard. C’est un risque majeur pour tout propriétaire. WordPress équipe 35 % des sites mondiaux, ce qui explique cet acharnement automatisé.
Le message « site dangereux » affiché par les navigateurs fait fuir les clients. La confiance se brise en quelques secondes. L’image de marque d’une PME piratée subit des dégâts immédiats.
Différence entre maintenance préventive et réparation curative
Une intervention après sinistre coûte trois fois plus cher qu’un suivi régulier. Le prix d’une urgence dépasse largement le coût dérisoire d’un forfait mensuel. Mieux vaut prévenir que guérir.
La surveillance proactive garantit que votre business reste en ligne 24h/24. Aucun arrêt d’activité ne vient perturber vos ventes. Vous évitez ainsi les pertes sèches liées à une indisponibilité technique.
Dépanne Mon Site propose un accompagnement technique complet pour éviter ces crises. Nos experts surveillent vos fichiers en temps réel. C’est la clé de la sérénité pour votre entreprise.
Une maintenance de site internet rigoureuse est le seul rempart efficace sur le long terme. Vous protégez ainsi votre investissement et vos données.
3 piliers pour le durcissement technique du serveur
Mais avant de parler des utilisateurs, il faut bétonner la structure technique de votre hébergement.
Mise à jour systématique du noyau et des extensions
Les failles non corrigées sont des portes ouvertes pour les malwares. En 2020, une faille critique de ThemeGrill a mis 200 000 sites en péril. La mise à jour est vitale.
Avant de cliquer sur « mettre à jour », vérifiez toujours la compatibilité. Testez les changements sur un environnement de pré-production. Cela évite de casser le site public. C’est une méthode prudente.
Supprimez immédiatement les thèmes et plugins inactifs. Ils restent des vecteurs d’attaque même s’ils ne servent plus. Allégez votre installation pour plus de sécurité.
Une seule vulnérabilité dans une extension peut compromettre des centaines de milliers de sites simultanément. Supprimez impérativement tout élément inactif, car il demeure une porte d’entrée pour les pirates.
Optimisation de la version PHP et nettoyage des fichiers
Utilisez toujours une version de PHP supportée par les développeurs. Les anciennes versions ne reçoivent plus de patchs de sécurité. Votre serveur devient alors vulnérable.
Nettoyez les fichiers résiduels comme les archives .zip ou les logs à la racine. Ces documents donnent des indices précieux aux pirates. Soyez rigoureux dans votre ménage.
Une version PHP récente booste aussi la vitesse de chargement. La performance et la sécurité vont souvent de pair.
Pourtant, beaucoup ignorent qu’une version à jour permet d’optimiser PHP pour gagner en réactivité. C’est un gain double pour votre activité.
Restriction des accès via le fichier .htaccess
Le fichier .htaccess permet de bloquer l’accès aux fichiers sensibles comme wp-config.php. C’est votre première ligne de défense côté serveur. Ne négligez pas ce réglage.
Empêchez l’exécution de scripts PHP dans les dossiers d’images ou d’uploads. C’est là que les pirates cachent souvent leurs portes dérobées. Cette directive simple bloque beaucoup d’attaques. Appliquez-la sans attendre.
Désactivez l’exploration des répertoires par les navigateurs. Personne ne doit pouvoir lister vos fichiers en tapant une URL. C’est une règle de base essentielle, tout comme la désactivation de xmlrpc.php pour limiter les risques.
Comment verrouiller efficacement les accès administrateurs ?
Pourtant, la technique ne fait pas tout si vos accès personnels sont trop faciles à deviner.
Double authentification et gestion des mots de passe
La 2FA ajoute une étape de validation sur votre smartphone. Même avec votre mot de passe, le pirate reste bloqué. C’est une barrière quasi infranchissable.
Créez des mots de passe complexes pour vos bases de données. Utilisez des majuscules, des chiffres et des symboles variés. Évitez les noms de vos proches ou dates de naissance. La force brute échouera.
La mise en place du second facteur d’authentification (2FA) est une mesure fondamentale pour renforcer la sécurité de WordPress et bloquer les accès frauduleux.
Utilisez un gestionnaire de clés pour partager les accès en équipe. Ne transmettez jamais de codes par email non chiffré. La sécurité est une habitude quotidienne.
Masquage de l’URL de connexion et suppression du compte admin
Changez le chemin par défaut /wp-admin en une URL secrète. Cela décourage les robots qui scannent le web en boucle. C’est une astuce simple mais redoutable.
Modifiez votre URL /wp-admin en un chemin secret, supprimez l’identifiant par défaut « admin » et utilisez un gestionnaire de mots de passe pour vos partages en équipe.
Supprimez l’identifiant « admin » qui est la cible numéro un des attaques. Créez un profil avec un nom totalement différent. Ne donnez aucun indice aux hackers.
Un alias administrateur unique et complexe rend la tâche des bots impossible. Ils ne peuvent pas deviner à la fois le login et le mot de passe. C’est une double protection bienvenue. Testez cette configuration rapidement.
Application du principe du moindre privilège
Donnez seulement les droits nécessaires à chaque membre de votre équipe. Un rédacteur n’a pas besoin d’accéder aux réglages du serveur. Limitez les risques internes.
Avoir plusieurs comptes administrateurs est un danger inutile. Chaque compte est une faille potentielle supplémentaire. Gardez un contrôle strict sur les accès élevés.
Auditez régulièrement la liste des utilisateurs actifs. Supprimez les comptes des anciens prestataires ou stagiaires. Un ménage trimestriel évite bien des surprises désagréables. C’est une gestion saine et sécurisée.
Pour aller plus loin, consultez notre check-list maintenance de site internet pour garder le contrôle total sur votre installation.
Surveillance active et déploiement d’un pare-feu applicatif
Une fois vos accès verrouillés, il est temps d’installer un gardien capable de surveiller votre interface jour et nuit. Dépanne Mon Site recommande cette étape pour anticiper les intrusions avant qu’elles ne paralysent votre activité.
Installation d’une extension de sécurité pour le monitoring
Choisissez un pare-feu applicatif (WAF) reconnu comme Wordfence ou Sucuri. Ces outils filtrent le trafic malveillant avant qu’il n’atteigne vos fichiers sensibles. C’est un bouclier indispensable pour votre sérénité.
La détection de malwares en temps réel scanne chaque fichier modifié sur votre serveur. Si un code suspect apparaît, vous recevez une notification immédiate sur votre interface. Cela permet de réagir avant la propagation. C’est une surveillance constante.
Les alertes automatiques par email vous informent en direct des tentatives d’intrusion. Vous ne travaillez plus dans le noir complet face aux menaces. La visibilité reste votre meilleure alliée contre l’ombre.
- Wordfence pour le pare-feu complet et la protection locale.
- Sucuri pour le scan externe et le nettoyage spécialisé.
- Jetpack pour la protection globale et les sauvegardes.
Protection locale puissante avec pare-feu au niveau de l’application et signatures de menaces en temps réel.
Filtrage du trafic avant le serveur, idéal pour bloquer les attaques DDoS et scanner les malwares à distance.
Blocage des attaques par force brute et limitation d’IP
Limitez le nombre de tentatives de connexion à trois essais seulement. Au-delà de ce seuil, l’utilisateur est temporairement bloqué par le système. Cela stoppe net les robots automatisés de force brute.
Bannissez définitivement les adresses IP qui tentent des injections SQL répétées sur votre base de données. Votre pare-feu doit apprendre de ces comportements suspects pour se renforcer. La liste noire s’enrichit automatiquement. C’est une défense qui s’adapte.
Contre les attaques DDoS, un WAF bien configuré absorbe efficacement le pic de trafic inhabituel. Votre site reste accessible malgré l’assaut massif des serveurs pirates. La continuité de service est ainsi préservée.
Journalisation des activités et intégrité des fichiers
Suivez chaque modification de fichier pour repérer les injections de code discret dans votre structure. Si un fichier système change sans raison, c’est une alerte rouge immédiate. L’intégrité est primordiale.
Analysez les logs de connexion pour identifier des horaires ou des lieux de connexion inhabituels. Un accès depuis un pays étranger à minuit doit absolument vous alerter. Ces journaux sont des mines d’or. Ne les ignorez jamais.
En cas de bug, l’historique des logs aide au diagnostic technique rapide de nos techniciens. On comprend vite quel élément a été touché ou modifié récemment. C’est un outil de réparation efficace.
Stratégie de sauvegarde et chiffrement des données
Alors voilà, même avec la meilleure surveillance, une sauvegarde reste votre ultime filet de sécurité.
Mise en place de sauvegardes automatiques déportées
Oubliez les sauvegardes manuelles. Automatisez le processus pour garantir votre survie technique. La régularité est votre seule assurance face aux imprévus.
Stockez vos copies hors du serveur principal. Si votre hébergement est piraté, vos fichiers restent en sécurité. Utilisez impérativement le cloud ou un FTP externe.
Adaptez la fréquence à votre activité. Un site d’actualités exige des sauvegardes horaires. Un site vitrine peut se contenter d’un backup quotidien classique.
| Type de site | Fréquence | Emplacement | Risque |
|---|---|---|---|
| Blog personnel | Quotidien | Cloud | Faible |
| E-commerce | Temps réel | Déporté | Élevé |
| Site vitrine | Hebdomadaire | FTP externe | Modéré |
| Application | Horaire | Redondant | Critique |
Activation du protocole HTTPS via un certificat SSL
Le certificat SSL chiffre les échanges. Les données bancaires ou personnelles ne circulent plus en clair. C’est désormais un standard technique obligatoire.
Le cadenas sécurise vos clients. Sans HTTPS, les navigateurs affichent une alerte effrayante. Ne perdez plus de ventes pour un simple oubli technique.
Le référencement profite aussi de ce chiffrement renforcé. Google favorise les sites sécurisés. Activez-le sans faute, car la sécurisation des paiements reste le pilier central de votre crédibilité web.
4 étapes d’urgence après la détection d’un piratage
Bref, si malgré tout le pire arrive, voici comment réagir sans céder à la panique.
Signes avant-coureurs d’un piratage et diagnostic rapide
Des redirections vers des sites de casino sont un signe clair d’infection. Une baisse brutale de trafic doit aussi vous alerter. Surveillez vos statistiques de près.
Si Google affiche « ce site a peut-être été piraté », l’urgence est absolue. Votre domaine risque d’être banni des moteurs de recherche. Agissez dans la minute.
En cas de détection de redirections suspectes ou de messages d’avertissement Google, chaque minute compte pour limiter l’impact sur votre réputation en ligne.
Utilisez des outils de scan externe comme Sucuri SiteCheck pour confirmer la présence de scripts malveillants. Ces outils gratuits donnent un premier diagnostic fiable. C’est le point de départ de la réparation. Ne restez pas dans le doute.
Actions immédiates pour isoler et réparer un site infecté
Mettez votre site en mode maintenance pour couper l’accès au public. Cela stoppe la propagation du malware vers vos visiteurs. C’est une mesure de protection civique.
Contactez immédiatement le support technique de Dépanne Mon Site pour une intervention experte. Nos techniciens nettoient les fichiers infectés et sécurisent la base de données. Nous intervenons en urgence absolue. C’est notre métier.
Restaurez une sauvegarde saine datant d’avant l’attaque. Changez ensuite tous les mots de passe sans exception. Votre site est à nouveau opérationnel et protégé.
- Identifier les signes : Repérez les redirections ou les alertes Google.
- Isoler le site : Activez le mode maintenance immédiatement.
- Nettoyer et réparer : Faites appel aux experts pour scanner et supprimer les malwares.
- Restaurer et sécuriser : Repartez d’un backup sain et réinitialisez vos accès.
Pour protéger durablement votre activité, maintenez vos extensions à jour, activez la double authentification et automatisez vos sauvegardes déportées. Appliquez ces mesures dès maintenant pour sécuriser votre site WordPress et garantir la continuité de vos services. Un environnement technique sain est le socle de votre crédibilité numérique future.
Ne laissez pas l’infection se propager. Dépanne Mon Site nettoie, répare et sécurise votre site internet pour éliminer les éléments malveillants, restaurer son fonctionnement et renforcer sa protection contre de nouvelles attaques.
FAQ
Pourquoi est-il indispensable de mettre à jour régulièrement WordPress et ses extensions ?
Le maintien de votre cœur WordPress, de vos thèmes et de vos extensions à jour est votre première ligne de défense. Les développeurs publient fréquemment des correctifs de sécurité pour combler des vulnérabilités critiques ; ignorer ces mises à jour revient à laisser les portes de votre infrastructure grandes ouvertes aux pirates.
Pour garantir une continuité de service sans faille, nous vous conseillons de tester systématiquement ces changements sur un environnement de pré-production avant tout déploiement. Cette rigueur préventive évite les ruptures techniques tout en neutralisant les failles exploitées par les malwares.
Quels sont les avantages concrets d’installer un plugin de sécurité comme Wordfence ou Sucuri ?
L’installation d’une extension de sécurité réputée déploie un véritable pare-feu applicatif (WAF) qui filtre le trafic malveillant en amont. Ces outils assurent une surveillance constante via la détection de malwares, l’analyse des vulnérabilités et le blocage automatique des tentatives d’intrusion par force brute.
En utilisant des solutions comme Wordfence, Sucuri ou iThemes Security, vous bénéficiez d’alertes en temps réel et d’une visibilité totale sur l’intégrité de vos fichiers. C’est un investissement stratégique pour protéger vos données et réagir immédiatement en cas d’activité suspecte.
Comment le protocole HTTPS influence-t-il la sécurité et le référencement de mon site ?
L’activation du protocole HTTPS via un certificat SSL est un standard obligatoire qui chiffre les échanges entre le navigateur de vos visiteurs et votre serveur. Cette mesure protège les données sensibles et instaure un climat de confiance immédiat, matérialisé par le cadenas de sécurité dans la barre d’adresse.
Au-delà de la protection, le HTTPS est un critère de classement majeur pour Google. Un site sécurisé bénéficie d’une meilleure visibilité dans les résultats de recherche, d’un taux de rebond réduit et d’une image de marque renforcée auprès de vos clients potentiels.
Est-il vraiment utile de modifier l’URL de connexion par défaut de mon administration ?
Absolument. Remplacer l’URL générique /wp-admin par une adresse secrète personnalisée est une astuce redoutable pour décourager les robots. Cela rend votre page de connexion invisible pour la majorité des attaques automatisées qui ciblent les chemins d’accès standards de WordPress.
Nous recommandons l’utilisation de plugins dédiés comme WPS Hide Login pour effectuer cette modification sans risquer d’altérer les fichiers sources. Couplée à la suppression du compte « admin » par défaut, cette mesure complique considérablement la tâche des cybercriminels.
Quelle stratégie de sauvegarde adopter pour garantir la survie de mes données ?
La règle d’or consiste à automatiser vos sauvegardes et à les stocker impérativement hors de votre serveur d’hébergement principal, par exemple sur un FTP externe ou dans le cloud. En cas de piratage ou de défaillance technique majeure, ce filet de sécurité est votre unique garantie de restauration rapide.
Nous vous préconisons d’adapter la fréquence de vos copies à votre activité : un backup quotidien pour un site vitrine et une sauvegarde en temps réel pour un e-commerce. L’utilisation d’outils comme UpdraftPlus ou BackWPup permet de gérer ce processus en toute sérénité.
Que faire immédiatement si je soupçonne un piratage sur mon site WordPress ?
Dès l’apparition de signes suspects, comme des redirections vers des sites tiers ou un message d’avertissement Google, vous devez isoler votre site en activant le mode maintenance. Cette action immédiate stoppe la propagation de l’infection et protège vos utilisateurs pendant la phase de diagnostic.
Contactez sans attendre les experts de Dépanne Mon Site pour une intervention curative d’urgence. Nos techniciens procèdent au nettoyage complet des fichiers infectés, à la sécurisation de la base de données et à la restauration d’une version saine pour rétablir votre activité dans les plus brefs délais.