Comment nettoyer un site WordPress piraté rapidement
Environ 30 000 sites web sont piratés chaque jour dans le monde, et WordPress, qui propulse plus de 40 % du web, reste la cible privilégiée des cyberattaques. Face à une infection, chaque minute compte pour protéger vos données et votre réputation en ligne.
WordPress dispose notamment d’un mode de récupération capable, dans certaines situations, d’identifier une erreur PHP fatale provenant d’une extension, d’un thème ou d’un code personnalisé et d’envoyer un lien spécifique à l’administrateur du site.
Une chute brutale de trafic ou des redirections suspectes indiquent souvent que votre sécurité a été compromise. Cet article vous guide pas à pas pour nettoyer site wordpress piraté efficacement, isoler la menace et restaurer une plateforme saine et robuste. Nous décortiquons ensemble les réflexes techniques indispensables pour reprendre le contrôle total de votre outil de travail.
- Nettoyer un site WordPress piraté : diagnostic et premiers réflexes
- Isoler l’infection et sécuriser immédiatement vos accès
- Éliminer les malwares des fichiers et de la base de données
- Maintenir une sécurité robuste après l’intervention
Nettoyer un site WordPress piraté : diagnostic et premiers réflexes
Un piratage WordPress se détecte par des redirections suspectes ou des erreurs PHP. Le nettoyage exige le remplacement des fichiers cœurs, la purge de la base de données et la réinitialisation globale des accès FTP. Ces symptômes traduisent souvent des intrusions profondes qu’il convient d’identifier par des signes visibles d’infection.
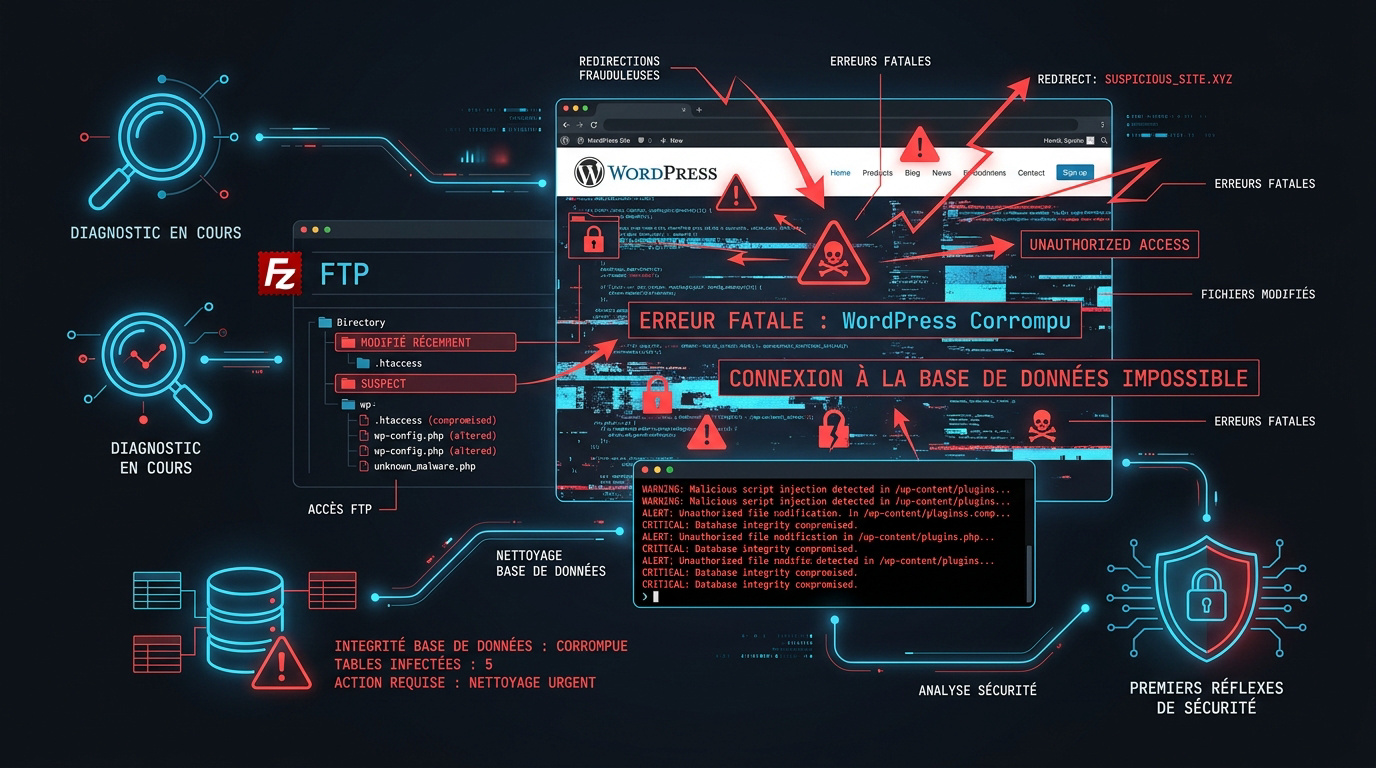
Repérer les redirections frauduleuses et les erreurs fatales
Identifiez les redirections vers des sites tiers non autorisés. Surveillez attentivement les avertissements dans votre Google Search Console. Notez toute chute brutale de votre trafic organique inexpliquée.
Soyez vigilants face aux redirections inconnues, aux écrans blancs ou aux messages « Erreur lors de la connexion à la base de données ».
Analysez les messages d’erreur de connexion à la base de données. Repérez l’apparition d’écrans blancs persistants. Utilisez alors le mode debug de WordPress pour isoler le script fautif.
Vous devez impérativement alerter l’hébergeur et lancer une analyse de sécurité pour confirmer l’intrusion.
Analyser les fichiers modifiés récemment via FTP
Connectez-vous au serveur via FileZilla. Triez les fichiers par date de modification récente. Cherchez des fichiers .php suspects dans /uploads/. Examinez les fichiers à la racine du site.
Ouvrez le fichier .htaccess pour vérifier les redirections. Validez scrupuleusement le contenu du fichier wp-config.php pour détecter toute modification anormale.
Comprenez toute erreur fatale sur WordPress, PrestaShop ou WooCommerce liée aux scripts corrompus.
Isoler l’infection et sécuriser immédiatement vos accès
Une fois le diagnostic posé, il faut couper les ponts avec les pirates en isolant le serveur et en verrouillant chaque porte d’entrée technique.
Activer le mode maintenance et gérer la fuite de données
Activez immédiatement une page de maintenance stricte pour votre audience. Coupez l’accès public au site internet afin de stopper la propagation. Cela empêche vos visiteurs de télécharger des scripts malveillants par inadvertance.
Évaluez ensuite avec précision l’ampleur de la compromission des données. Prévenez vos clients si leurs informations personnelles sont exposées et contactez la CNIL si nécessaire. Rédigez un message de transparence rassurant pour maintenir la confiance.
Il est impératif de renforcer les paramètres de sécurité en mettant le site hors ligne immédiatement. Cette action radicale constitue le premier rempart contre une exploitation continue de la faille.
Renouveler les mots de passe et les clés de sécurité SALT
Changez sans attendre le mot de passe de votre base de données. Modifiez également tous les accès FTP et SSH. Utilisez impérativement des générateurs de clés complexes pour garantir une robustesse maximale.
Remplacez les huit clés SALT dans votre fichier wp-config.php. Cette manipulation déconnecte instantanément tous les utilisateurs actifs du site. Elle invalide surtout les cookies de session potentiellement piratés par des tiers.
Vérifiez scrupuleusement la liste des administrateurs dans votre tableau de bord. Supprimez sans hésiter tout compte inconnu ou suspect créé récemment durant l’attaque.
Réinitialisez les accès WordPress, Base de données, FTP et Panel. La régénération des clés SALT est obligatoire pour expulser les intrus.
Consultez notre service de dépannage site piraté | nettoyage malware et sécurisation pour un accompagnement sur ces étapes critiques. Comment nettoyer un site WordPress piraté rapidement devient alors une procédure maîtrisée.
Ne laissez pas l’infection se propager. Dépanne Mon Site nettoie, répare et sécurise votre site internet pour éliminer les éléments malveillants, restaurer son fonctionnement et renforcer sa protection contre de nouvelles attaques.
Éliminer les malwares des fichiers et de la base de données
Le verrouillage des accès ne suffit pas, car des scripts dormants peuvent rester tapis dans le code ou les tables SQL, prêts à réinfecter le système.
Réinstaller proprement le cœur WordPress et les plugins
Supprimez les dossiers wp-admin et wp-includes. Téléchargez une archive neuve de WordPress. Téléversez les fichiers sains par FTP sans écraser wp-content.
Effacez les extensions actuelles. Réinstallez chaque plugin depuis le répertoire officiel WordPress. Évitez les thèmes « nulled » ou piratés.
- Dossier wp-admin
- Dossier wp-includes
- Plugins gratuits
- Thèmes premiums
Débusquer les backdoors et ajuster la version PHP
Recherchez les fonctions eval ou base64_decode cachées. Scrutez le fichier functions.php du thème. Supprimez les fichiers résiduels comme adminer.php ou des shells PHP.
Pensez à supprimer les outils d’administration non sécurisés comme adminer.php après usage.
Mettez à jour la version PHP chez l’hébergeur. Vérifiez que le site supporte PHP 8.x. Corrigez les éventuelles incompatibilités de code.
Purger les injections SQL et les scripts de persistance
Scanner la base de données avec des outils SQL. Chercher des scripts JavaScript injectés dans les articles. Nettoyer la table wp_options des valeurs suspectes.
Vérifiez les tâches cron de WordPress. Supprimez les planifications automatiques créées par le malware. Assurez la propreté des tables WooCommerce.
Un nettoyage manuel de la base de données est l’unique garantie contre une réinfection programmée par script.
- Supprimer wp-admin et wp-includes.
- Réinstaller les fichiers du cœur via une source officielle.
- Remplacer plugins et thèmes par des copies neuves.
- Scanner le dossier uploads pour détecter des fichiers PHP.
- Nettoyer les fichiers .htaccess et wp-config.php.
Maintenir une sécurité robuste après l’intervention
Une fois le site propre, l’enjeu devient la prévention pour transformer cette vulnérabilité passée en une forteresse numérique imprenable.
Automatiser la surveillance et les mises à jour
Installez une extension de sécurité reconnue comme Wordfence. Configurez un pare-feu applicatif (WAF) pour bloquer le trafic malveillant. Activez les scans de fichiers automatiques chaque nuit. Recevez des alertes par email en cas de connexion suspecte sur votre interface.
Automatisez les mises à jour mineures de WordPress directement dans votre tableau de bord. Planifiez des sauvegardes externes quotidiennes de vos fichiers. Testez régulièrement la restauration des données sur un serveur de test pour valider vos procédures.
Bref, comprenez la maintenance de site internet : pourquoi est-elle indispensable pour anticiper les futures failles. Une surveillance constante reste le meilleur rempart contre les réinfections.
Pourquoi confier la réparation à Dépanne Mon Site ?
Profitez d’un diagnostic expert rapide pour identifier l’origine du piratage. Évitez les erreurs de manipulation technique qui pourraient aggraver la situation. Bénéficiez d’un nettoyage manuel exhaustif réalisé par des techniciens spécialisés en cybersécurité.
| Service | Délai | Garantie | Action |
|---|---|---|---|
| Dépannage urgent | Prise en charge 24h | Nettoyage complet | Réparer |
| Nettoyage malware | Prise en charge 24h | Nettoyage complet | Sécuriser |
| Audit sécurité | Prise en charge 24h | Rapport détaillé | Optimiser |
Obtenez un devis transparent sans engagement pour votre intervention. Payez en ligne en toute sécurité après validation du diagnostic. Consultez notre tarif dépannage site internet dès 55 € HT pour agir immédiatement.
Sécuriser un site WordPress après une intrusion exige un diagnostic précis, le remplacement des fichiers corrompus et une purge rigoureuse de la base de données. Agissez immédiatement pour restaurer votre image de marque et protéger vos données. Nettoyer votre site WordPress piraté aujourd’hui garantit votre sérénité numérique de demain. Votre réactivité est votre meilleure défense.
FAQ
Comment identifier et supprimer les fichiers suspects via FTP ?
Pour nettoyer efficacement votre installation, commencez par effectuer une sauvegarde intégrale de vos fichiers et de votre base de données. Utilisez un client FTP comme FileZilla pour isoler le répertoire public_html, puis analysez cette copie locale avec un logiciel anti-malware performant.
Sur le serveur, la méthode la plus radicale consiste à supprimer tous les fichiers à l’exception du dossier wp-content et du fichier wp-config.php. Examinez scrupuleusement ce dernier pour y déceler toute chaîne de code inhabituelle, comme des fonctions eval ou base64_decode, avant de téléverser une version neuve du cœur WordPress.
Quelles sont les étapes pour sécuriser une installation WordPress via FTP ?
La sécurité commence par l’utilisation du protocole SFTP, bien plus robuste que le FTP classique pour vos transferts. Lors de la configuration, veillez à ne jamais conserver le préfixe de table par défaut wp_ ; choisissez une alternative personnalisée pour compliquer la tâche des scripts automatisés.
Une fois le site en ligne, créez impérativement un identifiant administrateur unique, différent du trop prévisible « admin ». Couplez cette mesure à des mots de passe complexes et à l’installation de plugins de sécurité reconnus tels que Wordfence ou Sucuri pour assurer une surveillance constante de votre environnement.
Comment se protéger efficacement contre les injections SQL sur WordPress ?
Une injection SQL permet à un attaquant de manipuler votre base de données via vos formulaires de contact ou de connexion. Pour ériger une défense solide, vous devez impérativement valider et assainir chaque entrée utilisateur et utiliser des instructions préparées pour vos requêtes SQL.
L’implémentation d’un pare-feu d’application web (WAF), comme Cloudflare, constitue une barrière de premier ordre. Enfin, maintenez systématiquement à jour votre version de PHP, vos thèmes et vos extensions pour combler les failles de sécurité dès leur découverte.
Pourquoi est-il crucial de régénérer les clés SALT après un piratage ?
Le renouvellement des clés de sécurité SALT dans votre fichier wp-config.php est une étape non négociable. Cette action a pour effet immédiat d’invalider toutes les sessions actives et les cookies de connexion existants sur le site.
En changeant ces clés, vous déconnectez instantanément tout utilisateur suspect qui aurait pu s’introduire dans votre interface d’administration. C’est une mesure de verrouillage simple et redoutable pour reprendre la main sur votre site après avoir nettoyé les fichiers corrompus.